Перед началом · 10 минут
Как работать с журналом и отвечать на вопросы
Ваш вариант — это кусок настоящего журнала ловушки T-Pot: атаки ботов на наш сервер. Вы расследуете одну атаку и отвечаете на вопросы по ней. Ниже — что есть в журнале, как работают инструменты и в каком формате вводить ответы. На скриншотах учебные данные.
1. Что происходит в задании
На странице заданий сверху — журнал событий вашего варианта, снизу — вопросы. Вопросы идут по шагам атаки:
- Разведка. Кто-то сканирует порты нашего сервера.
- Подбор пароля. Бот перебирает логины и пароли и в какой-то момент входит.
- Действия после входа. Бот вводит команды: скачивает файлы, подкладывает SSH-ключ и т. п.
Наш сервер в журнале всегда называется 10.0.0.10. Адреса атакующих настоящие. Все времена — в UTC. Даты в варианте сдвинуты, так и должно быть.
2. Что записано в журнале
События пишут два датчика:
- Cowrie — ловушка SSH/Telnet. Видит попытки входа, введённые команды, сессии. Типы событий начинаются с
cowrie. - Suricata — система обнаружения вторжений. Видит сетевой трафик: соединения (
flow), срабатывания сигнатур (alert), HTTP-запросы (http).
| Поле | Что означает |
|---|---|
ts | Время события, UTC |
sensor | Датчик: cowrie или suricata |
event_type | Тип события (см. ниже) |
src_ip / dest_ip | Откуда и куда. Если dest_ip = 10.0.0.10, значит, обращались к нашему серверу |
dest_port | Порт назначения: 22 — SSH, 23 — Telnet, 80 — HTTP и т. д. |
session | Идентификатор сессии Cowrie: все действия одного подключения |
username / password | Логин и пароль в попытке входа |
command | Команда, которую ввёл атакующий |
country / asn / as_org | Страна, номер автономной системы и организация-владелец адреса (по базе DB-IP) |
Самые важные типы событий
cowrie.login.failed— неудачная попытка входа;cowrie.login.success— успешный вход.cowrie.command.input— введённая команда.cowrie.session.connect/cowrie.session.closed— начало и конец подключения.flow— сетевое соединение (по ним видно сканирование портов);alert— сработала сигнатура Suricata.
3. Фильтры и поиск
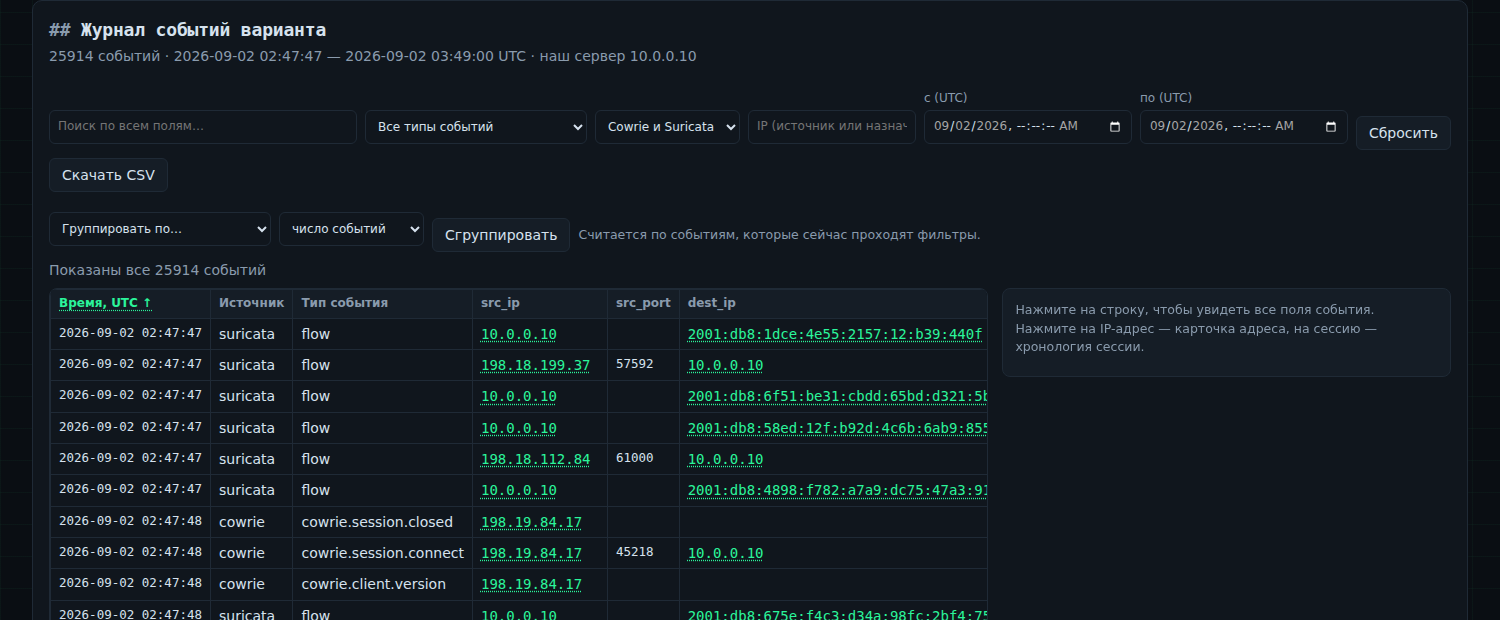

cowrie.login.failed + IP атакующего.- Поиск по всем полям — ищет текст в любом столбце: часть команды, логин, URL.
- Тип события — в скобках сразу видно, сколько таких событий.
- Cowrie и Suricata — оставить только один датчик.
- IP — события, где адрес встречается как источник или как назначение. Можно ввести начало адреса, например
203.0.113. - с / по (UTC) — интервал времени.
- Клик по заголовку «Время» меняет порядок сортировки. «Скачать CSV» — то, что сейчас отфильтровано.
Над таблицей написано, сколько событий найдено. Это число часто и есть ответ на вопрос «сколько…». Фильтры запоминаются, пока вкладка открыта.
4. Карточка адреса
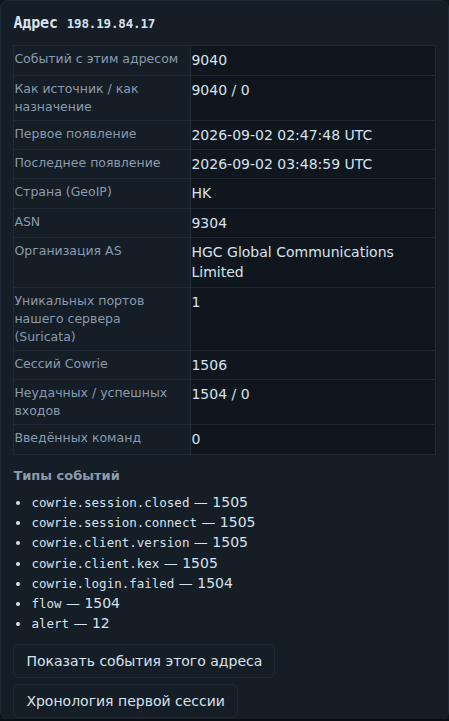
В карточке: сколько событий у адреса, когда он появился впервые и в последний раз, страна и ASN, сколько уникальных портов нашего сервера он трогал, сколько было неудачных и успешных входов и команд. Кнопка «Показать события этого адреса» ставит фильтр по IP.
5. Хронология сессии
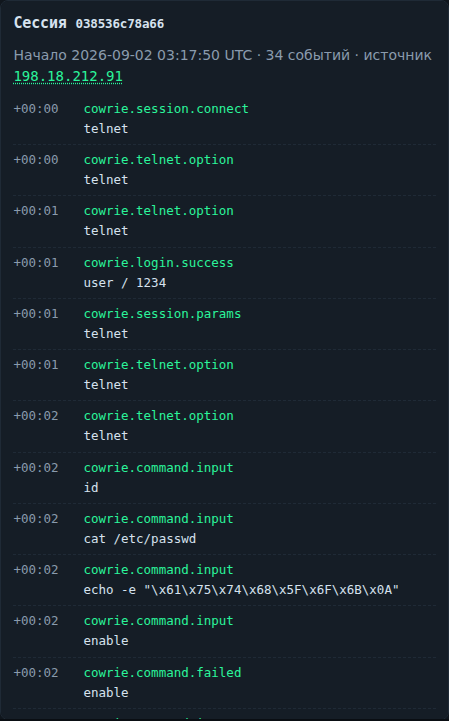
Слева — сколько прошло от начала сессии. Здесь удобно смотреть, что бот делал после входа: какие команды вводил и в каком порядке.
6. Декодирование команд
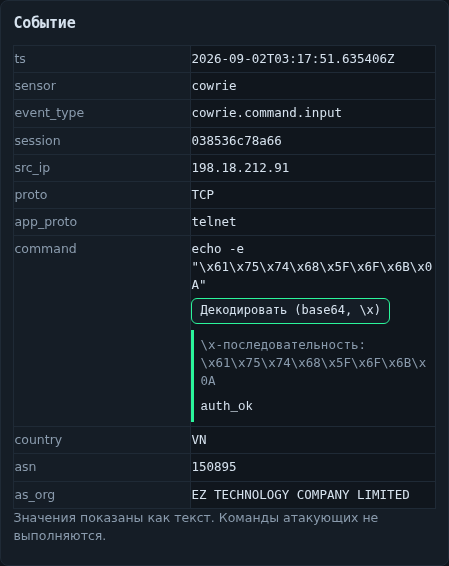
Боты часто прячут команды в base64 или в последовательности вида \x61\x75. Кнопка «Декодировать» показывает результат как обычный текст — ничего не выполняется.
7. Группировка и подсчёт
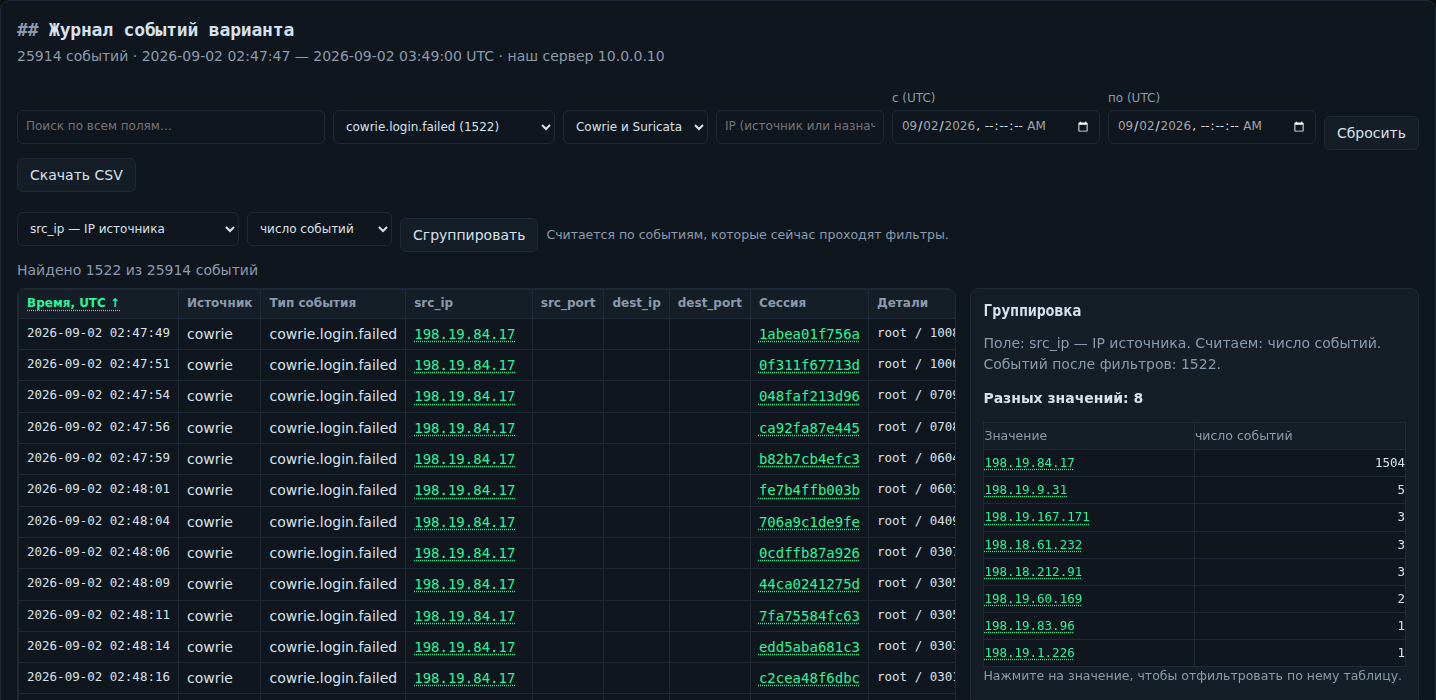
src_ip: сразу видно, кто перебирал пароли активнее всех.Выберите поле («Группировать по…») и что считать: число событий или число разных значений другого поля (например, разных портов). Нажмите «Сгруппировать». Считаются только события, которые проходят текущие фильтры. Клик по значению в группе ставит фильтр по нему.
Полезные приёмы:
- Кто сканировал больше всех портов: датчик Suricata, IP 10.0.0.10, группировать по
src_ip, считать разныеdest_port. - Соседи по сети: группировка по сети /24 показывает адреса с одинаковыми первыми тремя числами.
8. Как отвечать
Нажмите на вопрос, чтобы раскрыть его, введите ответ и нажмите «Проверить ответ». Страница не перезагружается, фильтры журнала остаются на месте.
- На каждый вопрос — до трёх попыток. Чем раньше верный ответ, тем больше баллов.
- Подсказка снижает балл за вопрос, но не тратит попытку.
- Ответ в неверном формате попытку не тратит: сайт подскажет, как надо.
| Что спрашивают | Формат | Пример |
|---|---|---|
| IP-адрес | Четыре числа через точку (или IPv6) | 203.0.113.5 |
| Количество | Целое число | 42 |
| Дата и время | ГГГГ-ММ-ДД ЧЧ:ММ:СС, UTC | 2026-10-05 14:03:21 |
| Техника MITRE | ID техники, не название | T1059 или T1059.004 |
| Текст (пароль, URL, команда) | Как в журнале; регистр обычно не важен | admin123 |
| Выбор | Из списка | — |
9. MITRE ATT&CK
MITRE ATT&CK — открытая база знаний о том, как действуют атакующие. Она устроена как матрица:
- Тактика — цель на этом шаге (столбец матрицы): Discovery (разведка), Credential Access (получение учётных данных), Persistence (закрепление), Command and Control и т. д.
- Техника — способ достичь цели, у неё есть ID вида
T1059. - Подтехника — уточнение способа, ID с точкой:
T1059.004.
В вопросах нужен именно ID, а не название. Как его найти:
- Откройте матрицу Enterprise (в новой вкладке).
- Найдите столбец нужной тактики. Если подсказка называет тактику и технику, ищите технику с таким названием в этом столбце.
- Откройте технику. ID написан на её странице справа, в блоке с описанием (ID: T…).
- Если в вопросе сказано «с подтехникой», откройте список подтехник на странице техники и выберите ту, что точно описывает действие. Её ID будет с точкой.
Пример: введение команд в оболочку Unix — тактика Execution, техника Command and Scripting Interpreter (T1059), подтехника Unix Shell (T1059.004). В ответ вводится T1059.004.
10. Правила безопасности
Команды, адреса и ссылки из журнала — это действия настоящих атакующих. Анализируйте их только как текст: не запускайте команды, не открывайте ссылки и не подключайтесь к адресам из журнала. Не пишите в ответах своё имя и другие личные данные.